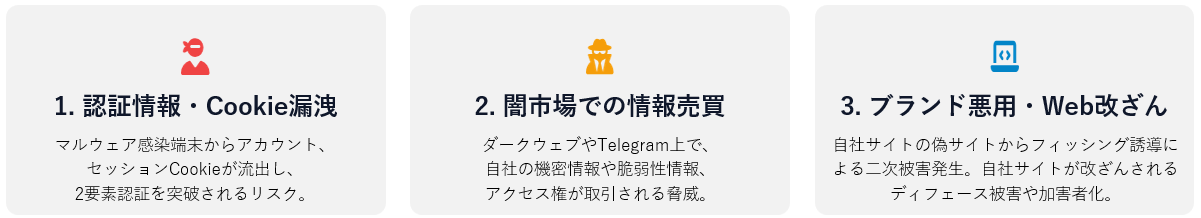
企業が抱える3つの「見えないリスク」
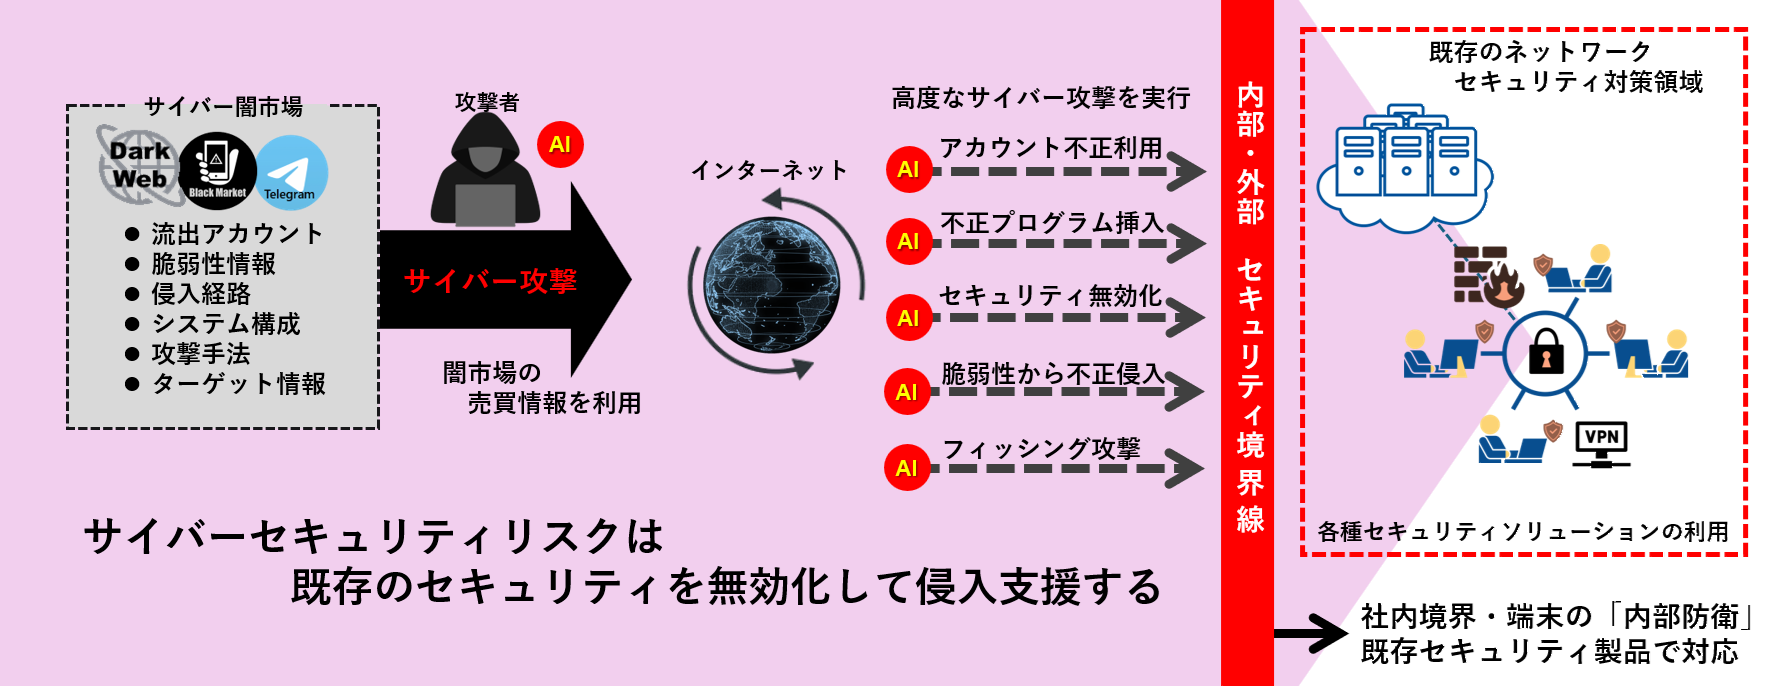
既存のセキュリティソリューションでは確認が困難なサイバーセキュリティリスクをどう考えるか?
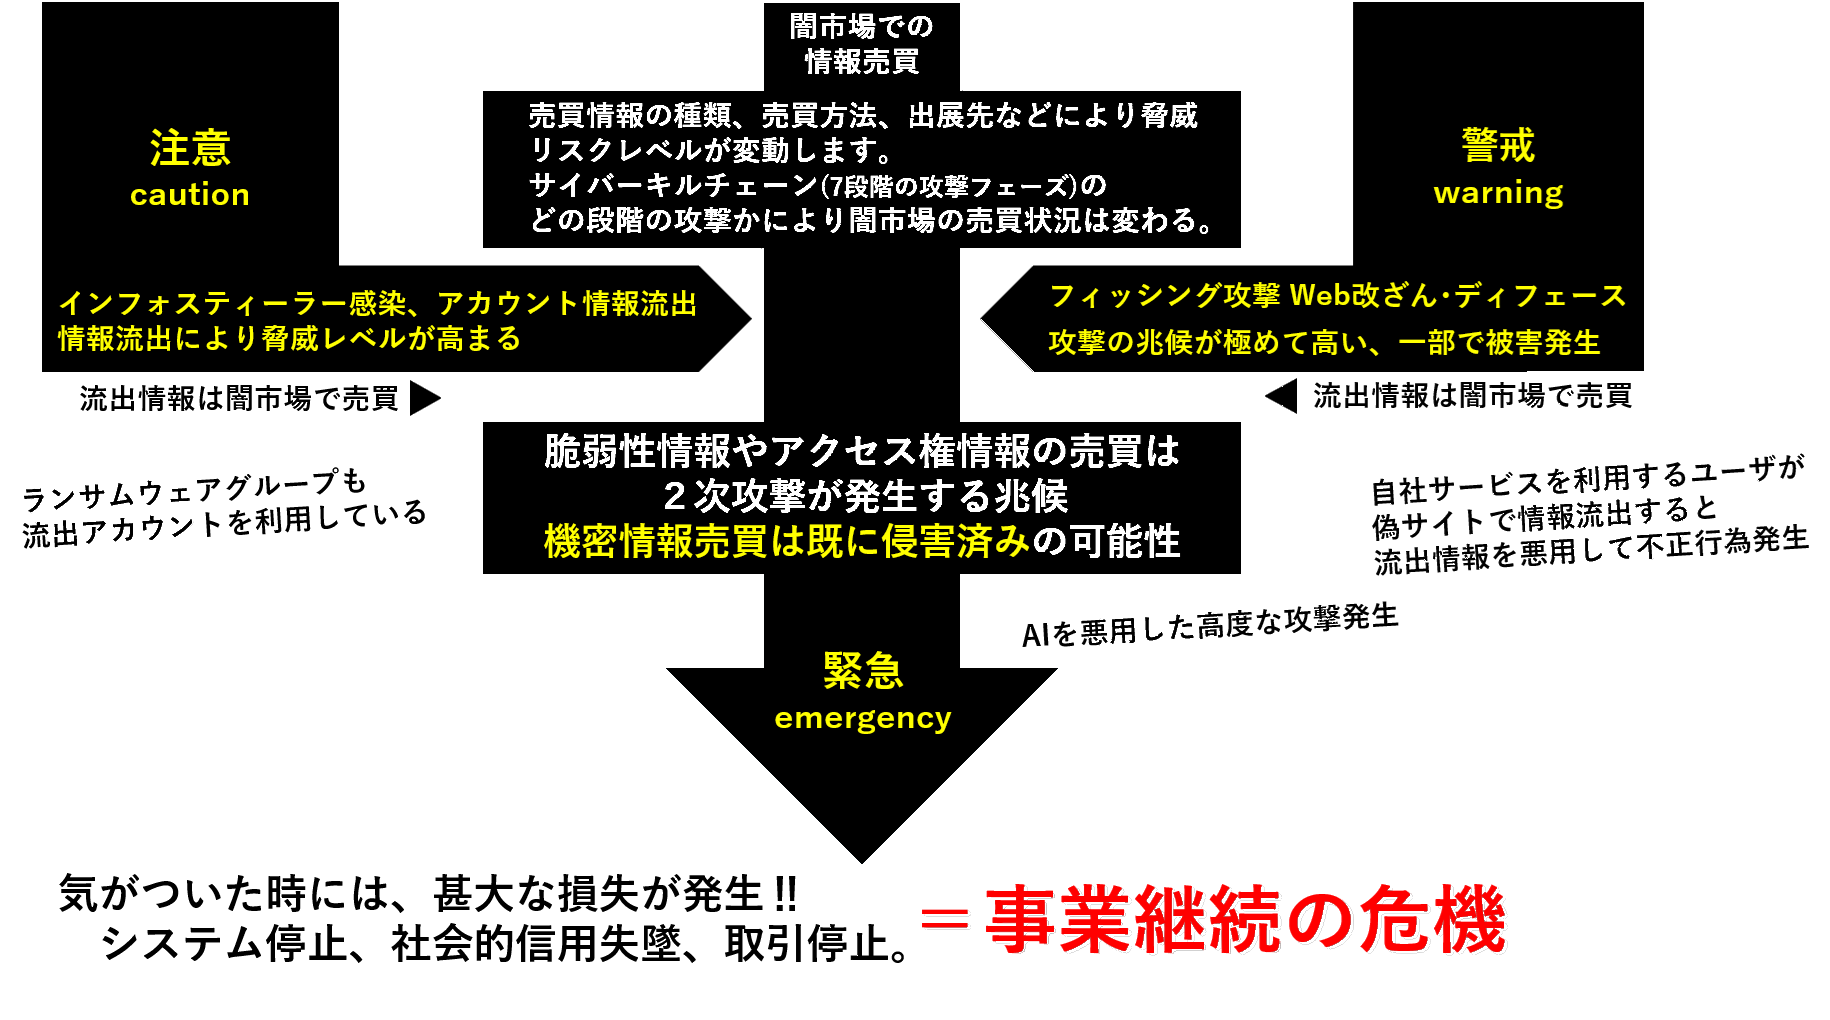
サイバーセキュリティリスク
見えないリスクを企業はどうするべきか?
 はこのサイバーセキュリティリスクをモニタリング・検知する製品です‼
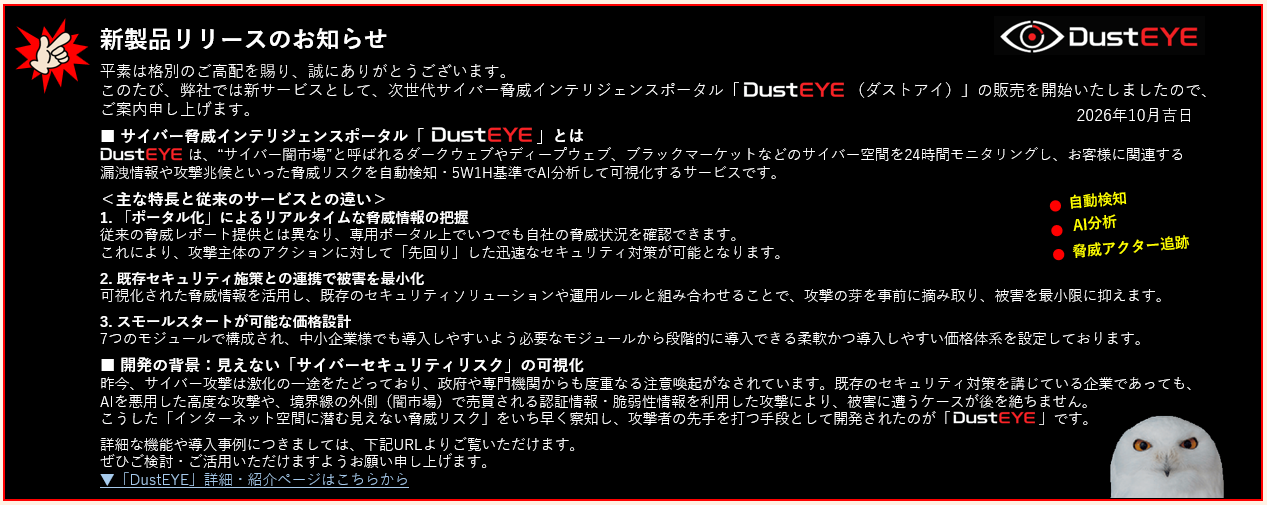
 は“サイバー脅威インテリジェンスポータル”です。
直接システムやネットワークを守る既存のセキュリティソリューションとは異なり、
サイバー空間に存在する“サイバー闇市場”と呼ばれる場所を常時監視・モニタリングを行い、
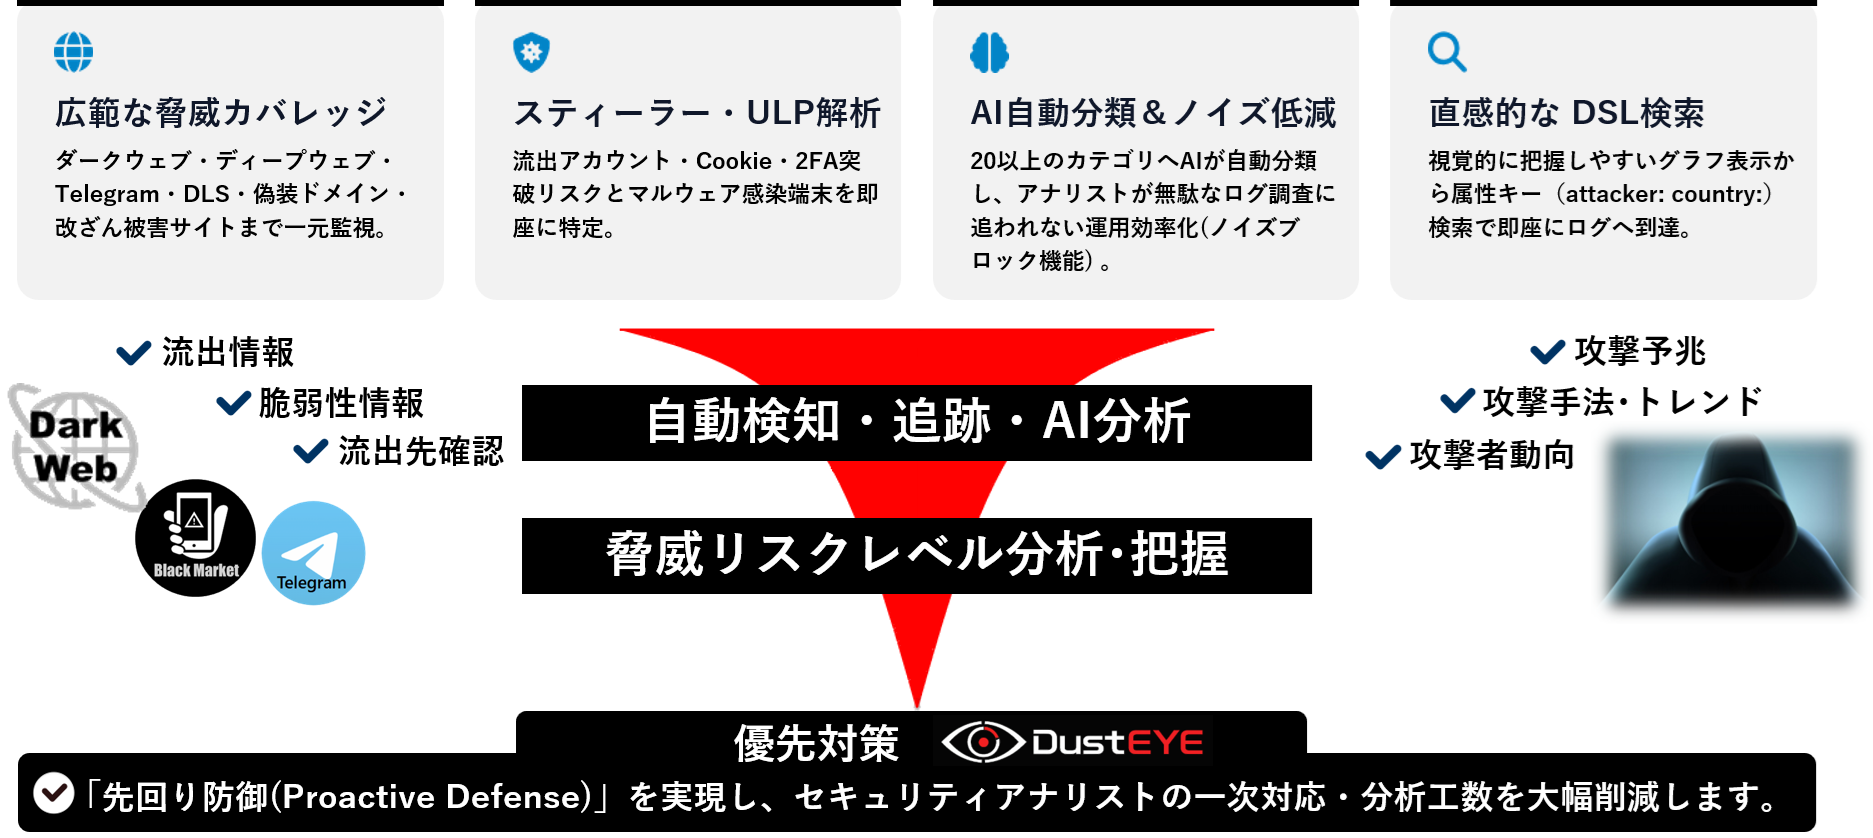
お客様に関連する流出情報や攻撃兆候などの脅威情報を自動で検知し、AIを利用した分析により
お客様の脅威リスクをポータルに掲示することで、サイバー攻撃に対し、
先回りをして対策を取るための有用情報を提供するサービスです。
の特徴 と アピールポイント
企業・組織のサイバー脅威情報を検知し、サイバーセキュリティリスクを事前にキャッチ
モジュール一覧:多層的な脅威監視
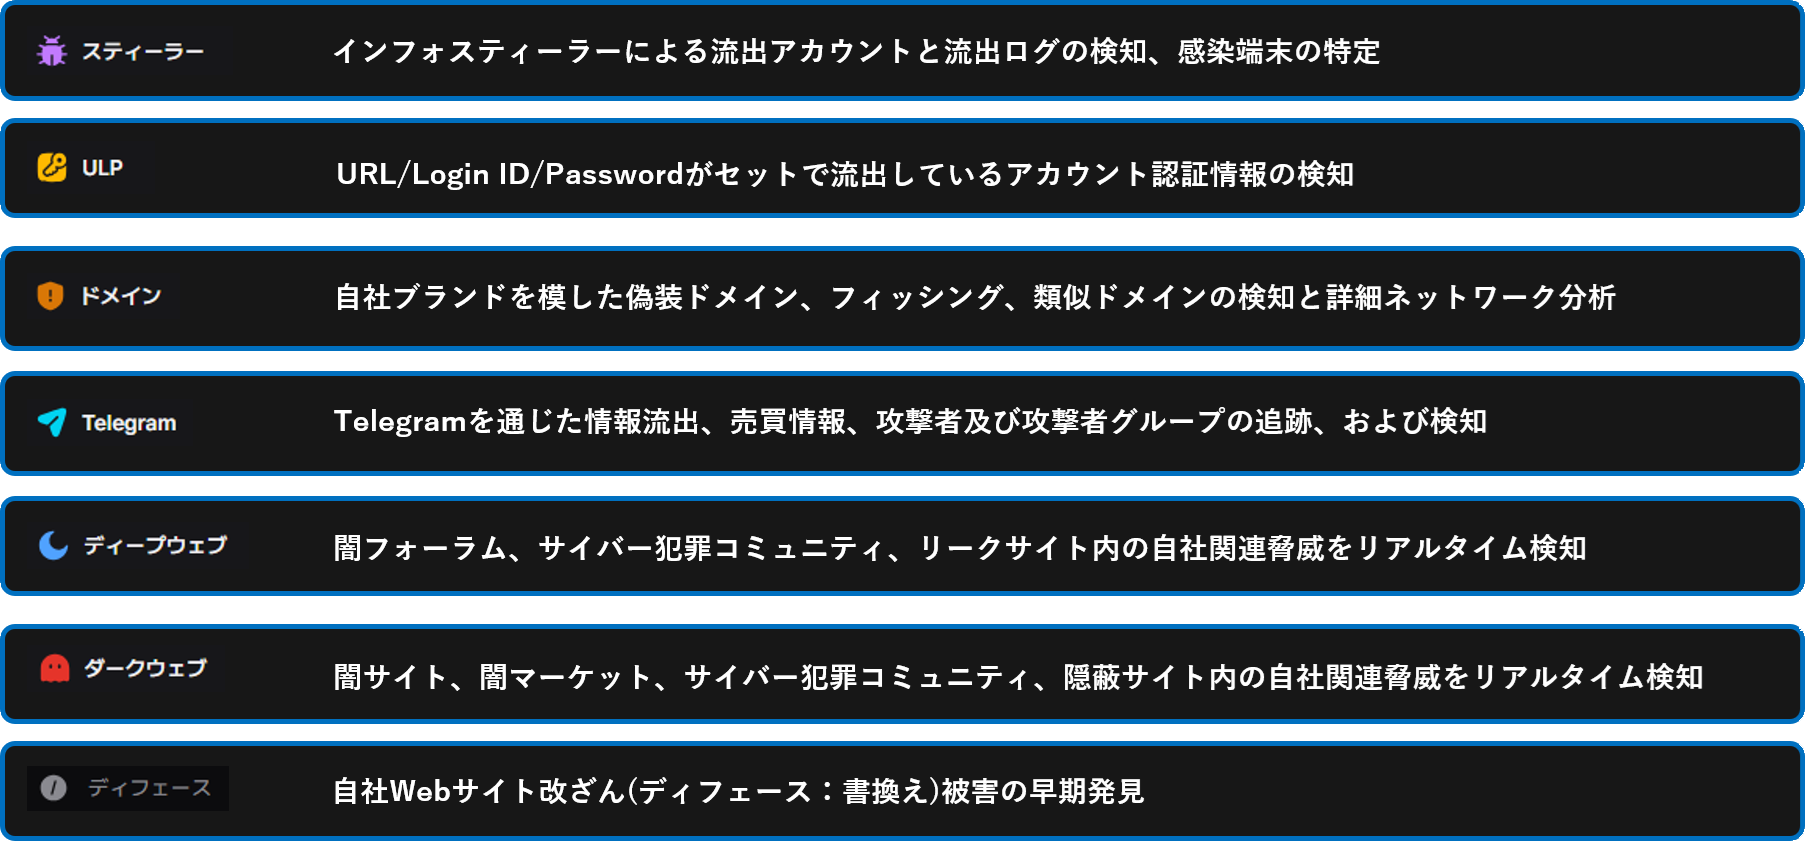
※ ご利用時はモジュール単位でご契約可能。自社・自組織の状況に合わせてスモールスタートからモジュール追加契約も可能。
ポータル
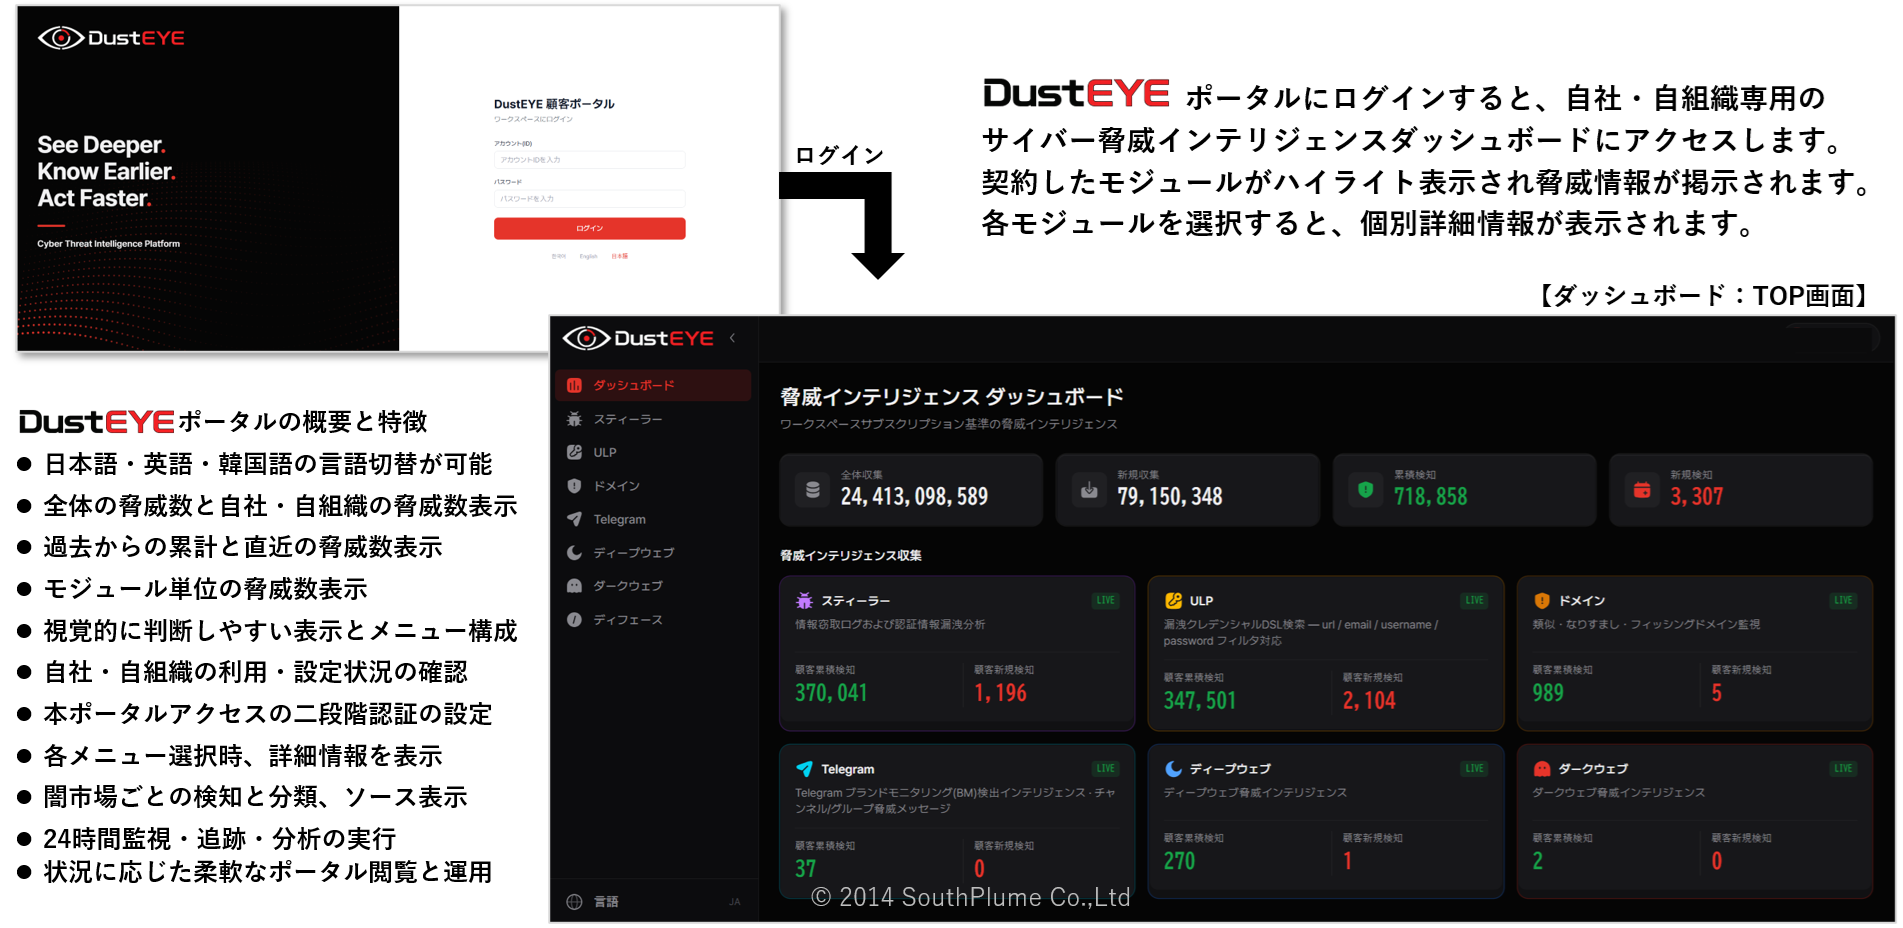
モジュール:スティーラー
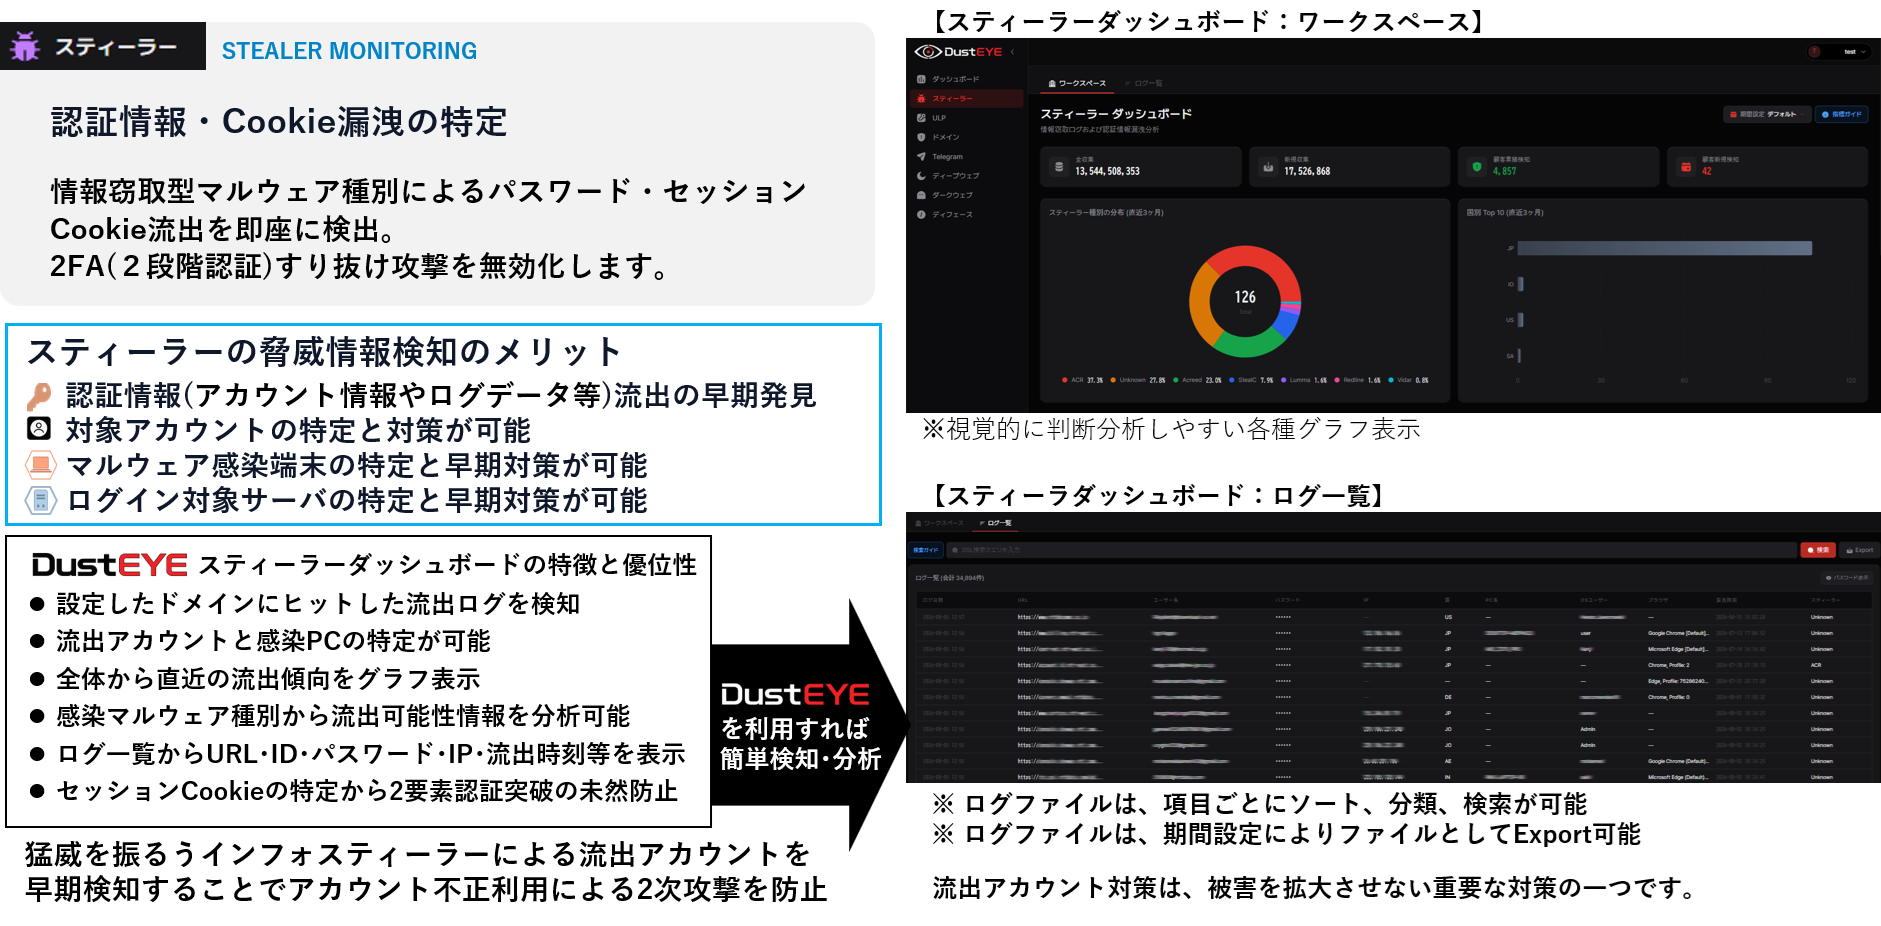
モジュール:ULP
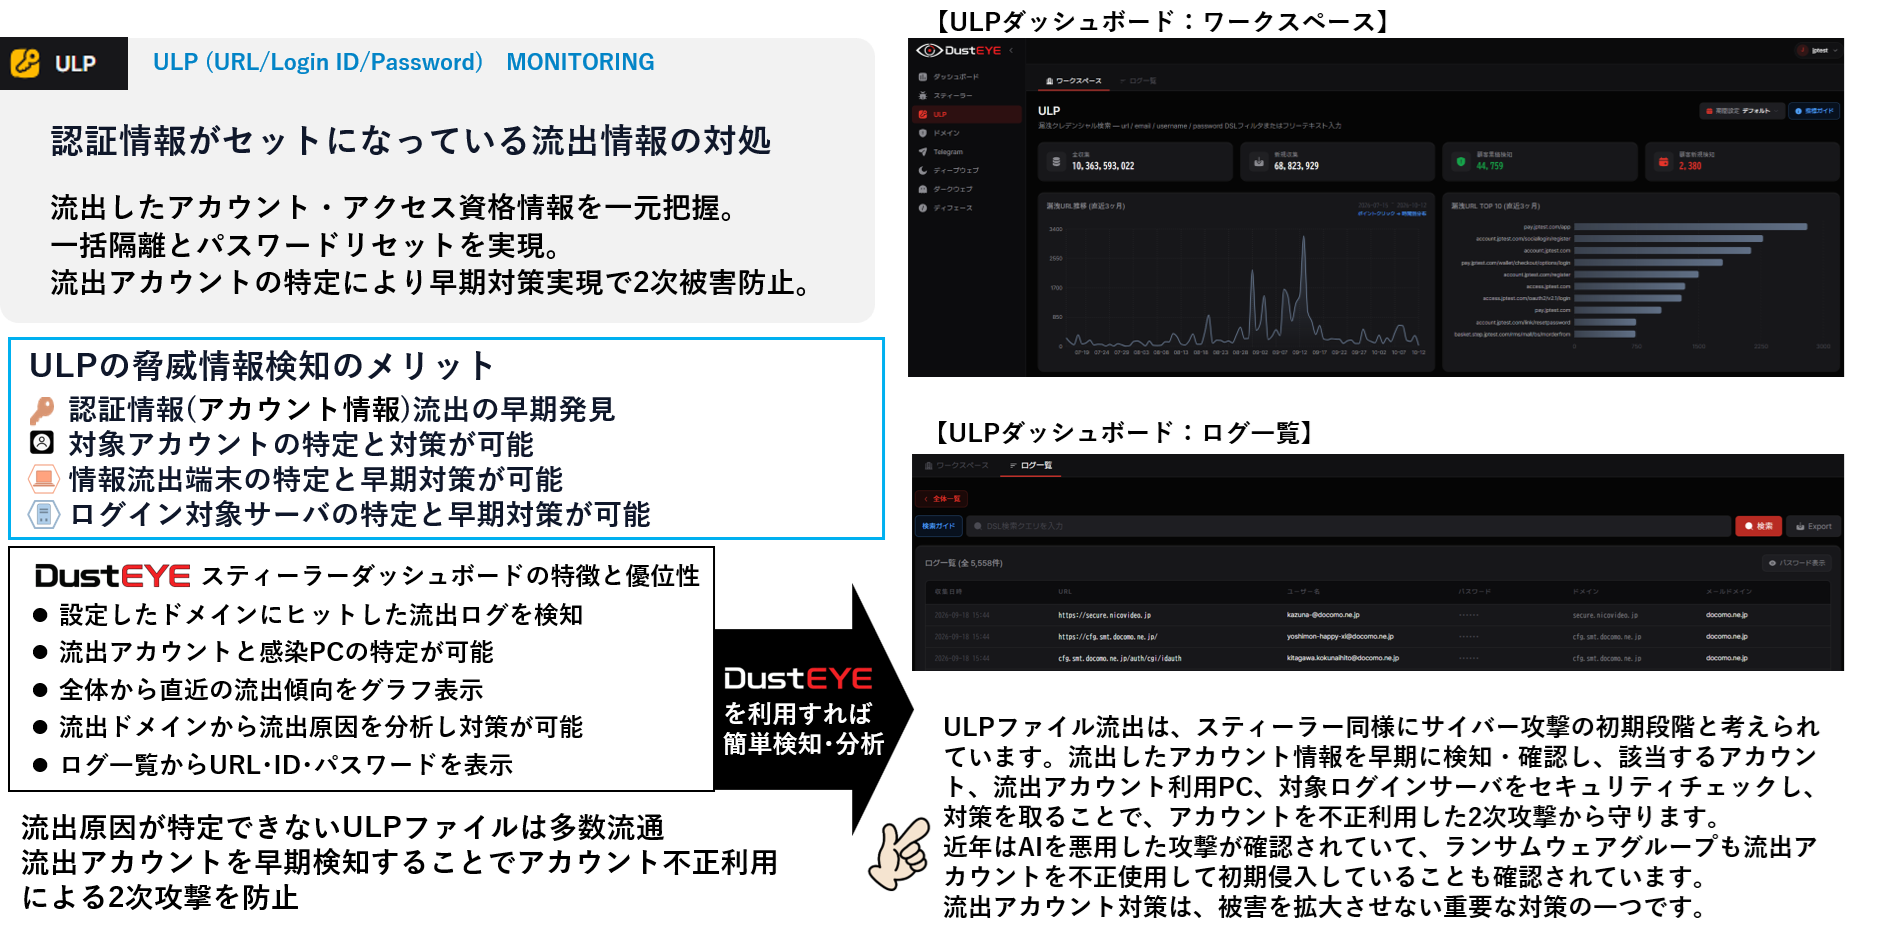
モジュール:ドメイン
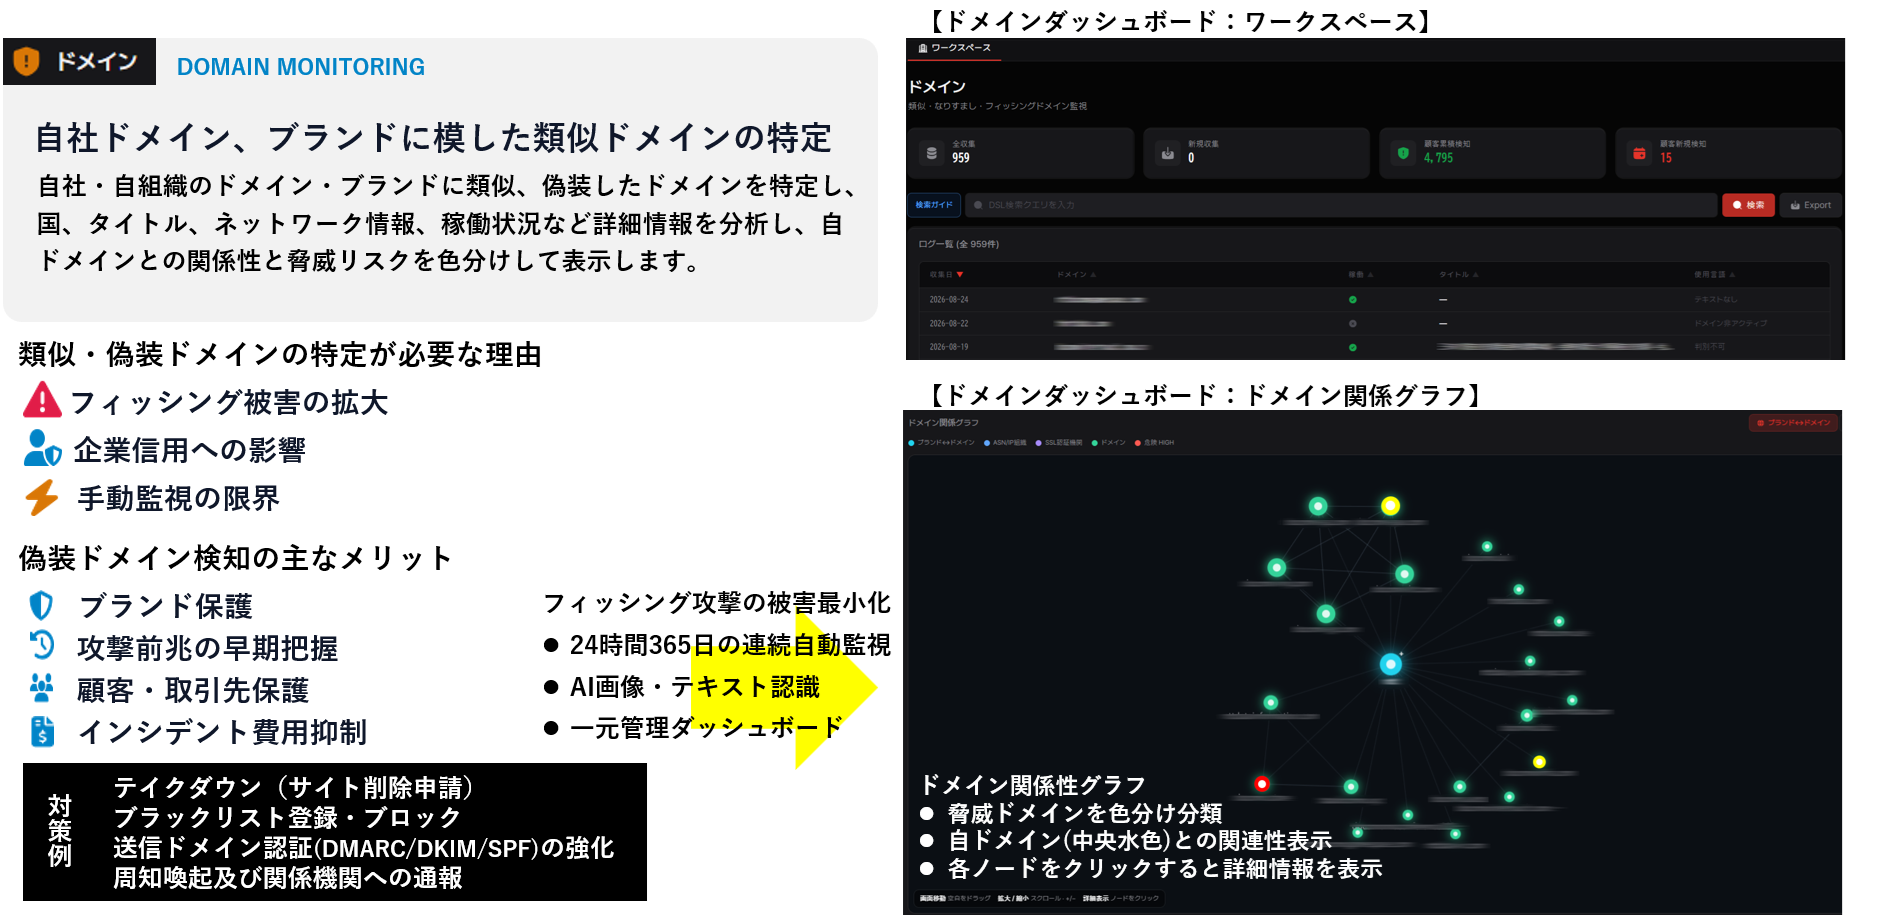
モジュール:Telegram
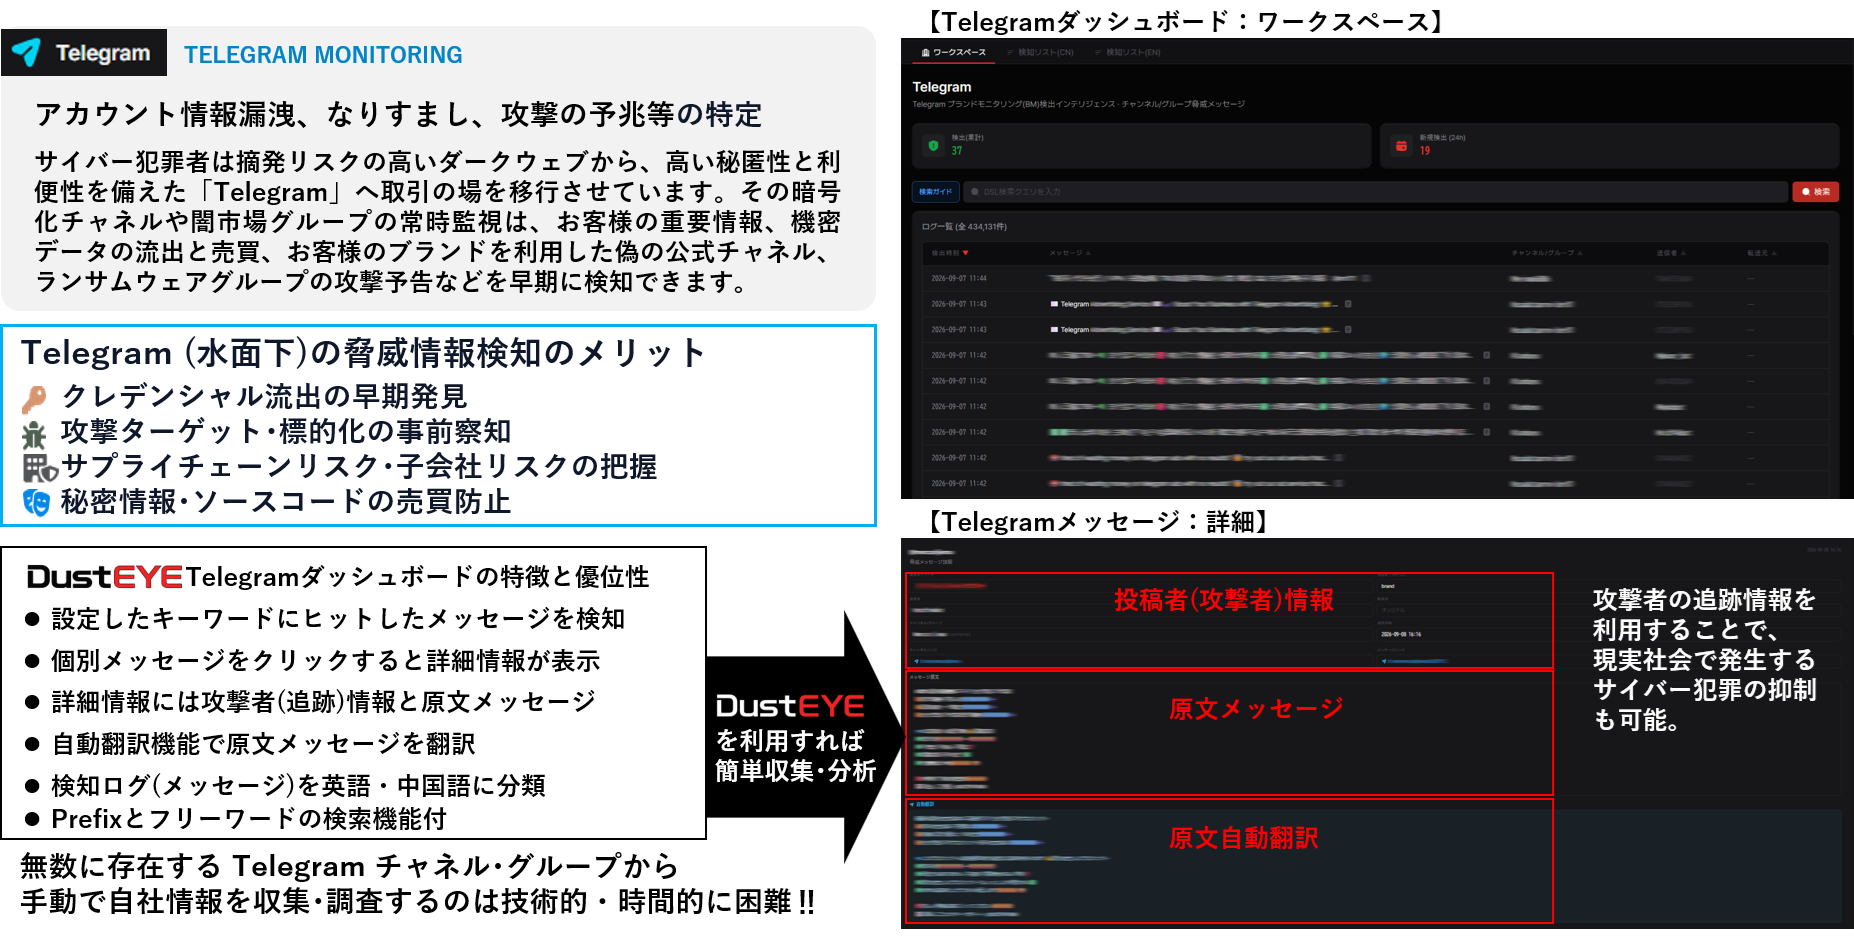
モジュール:ディプウェブ
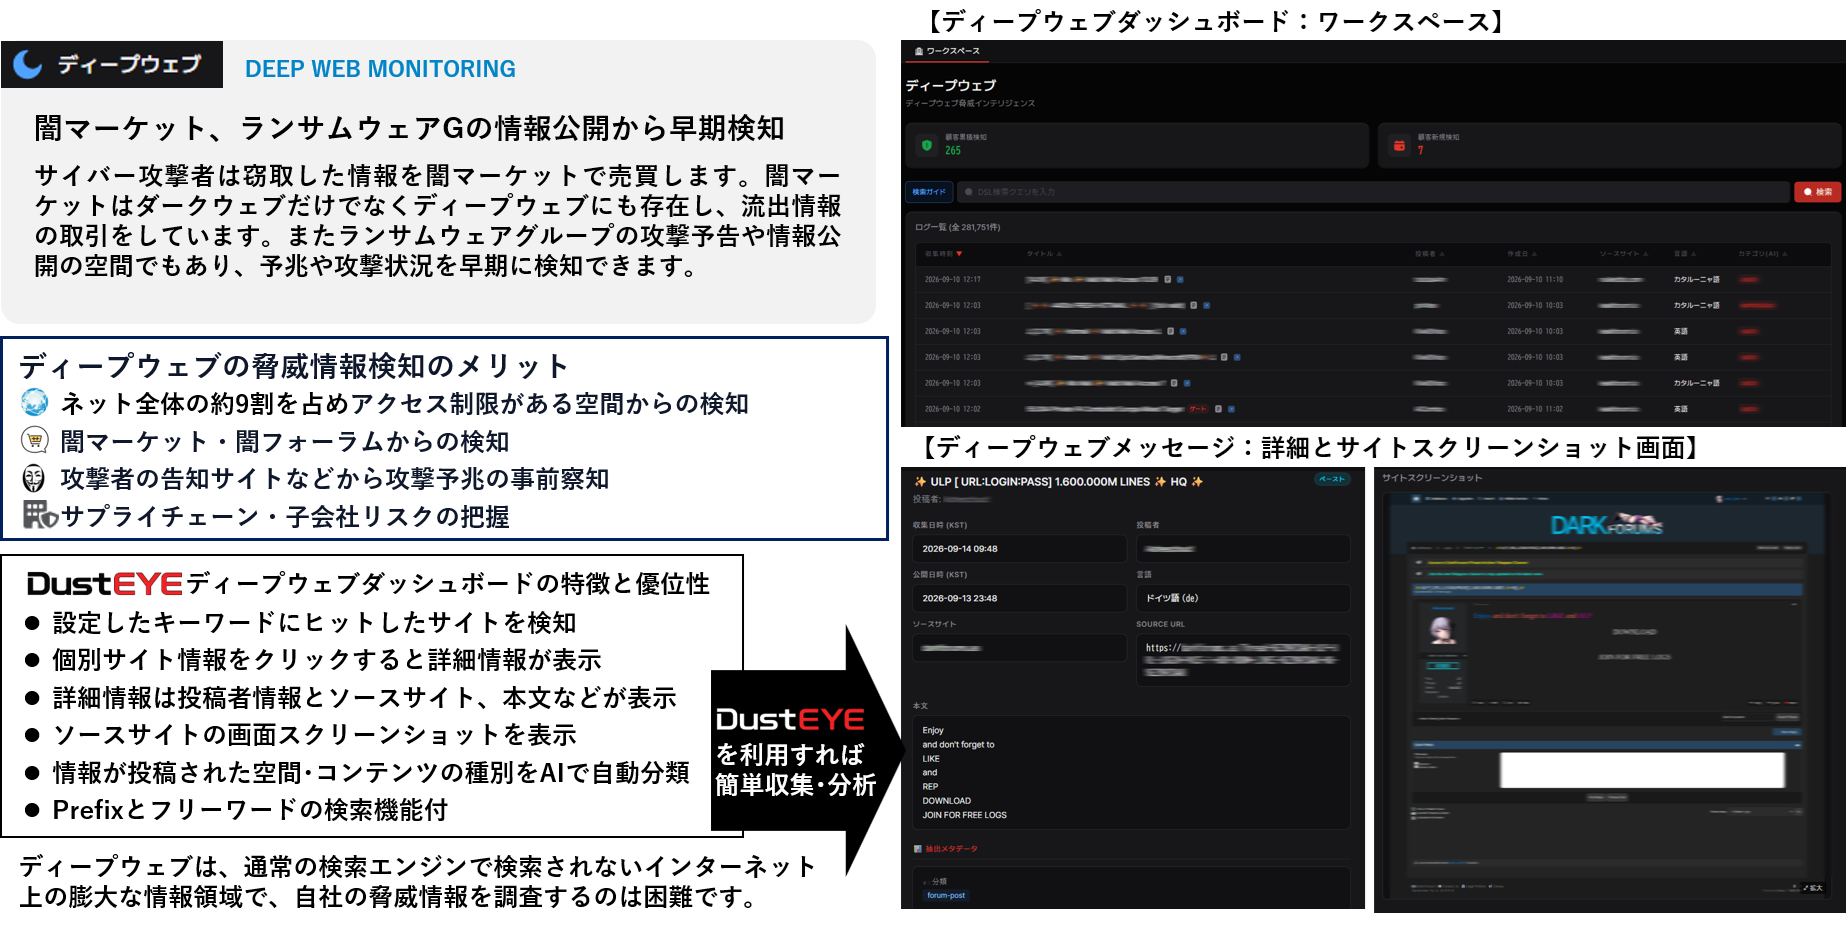
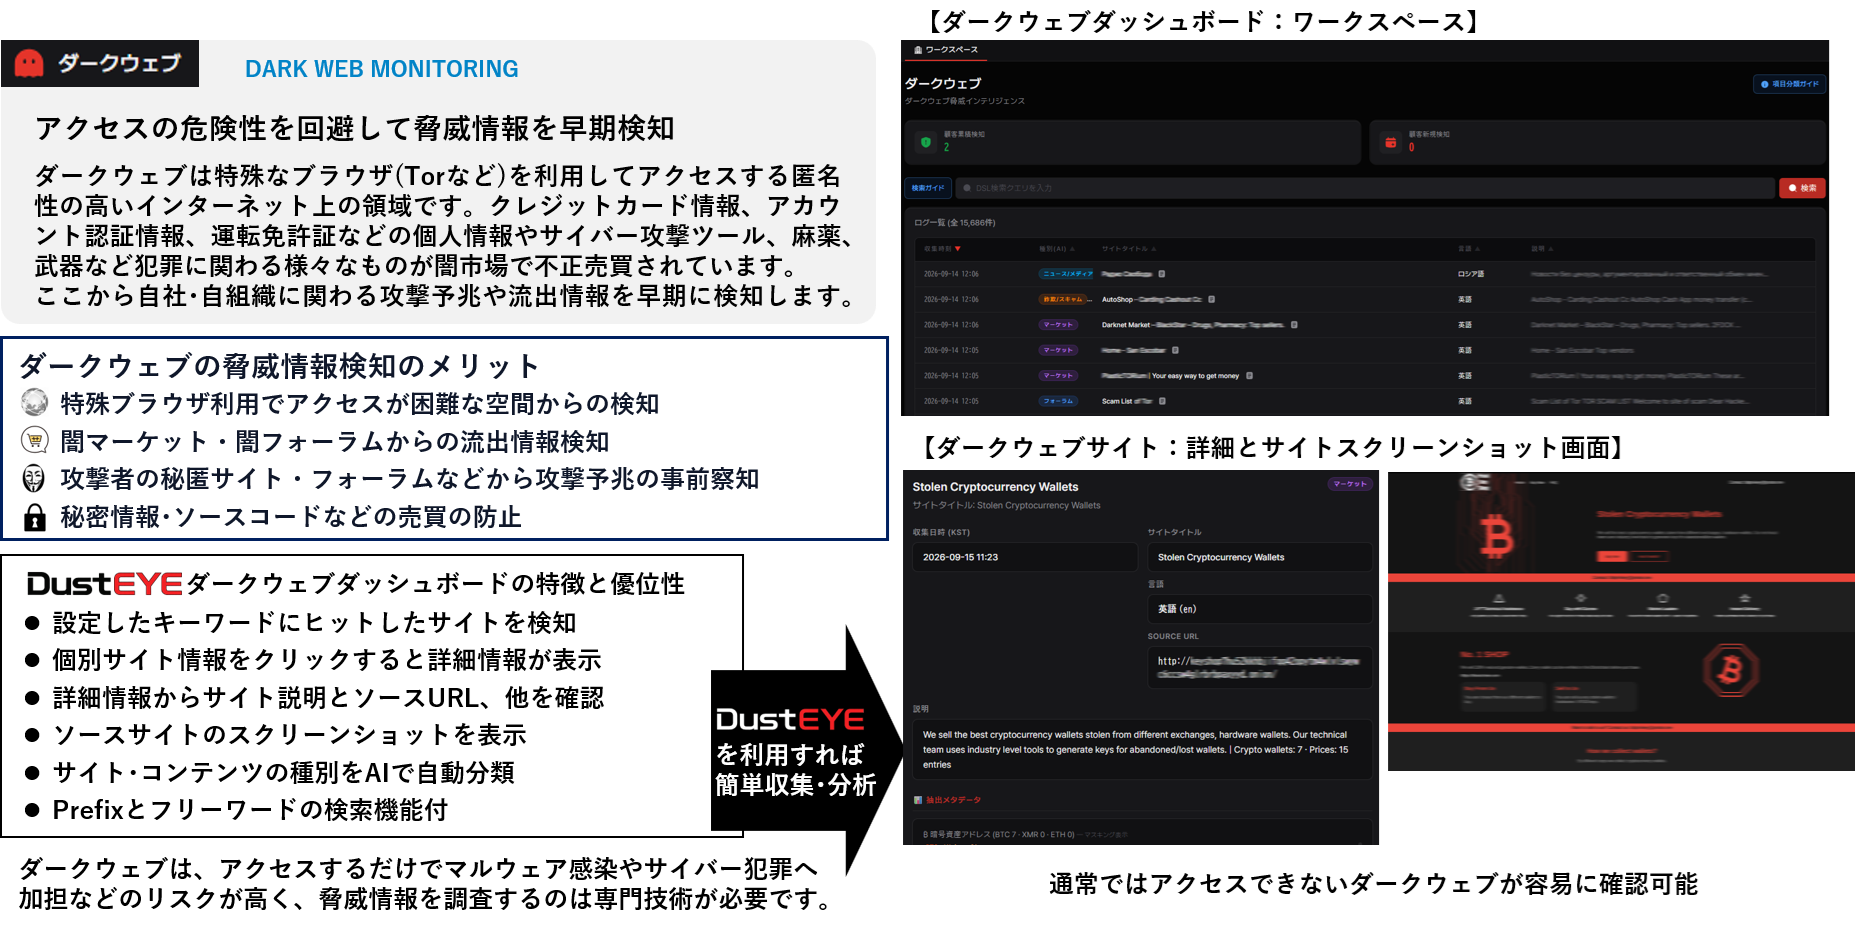
モジュール:ダークウェブ
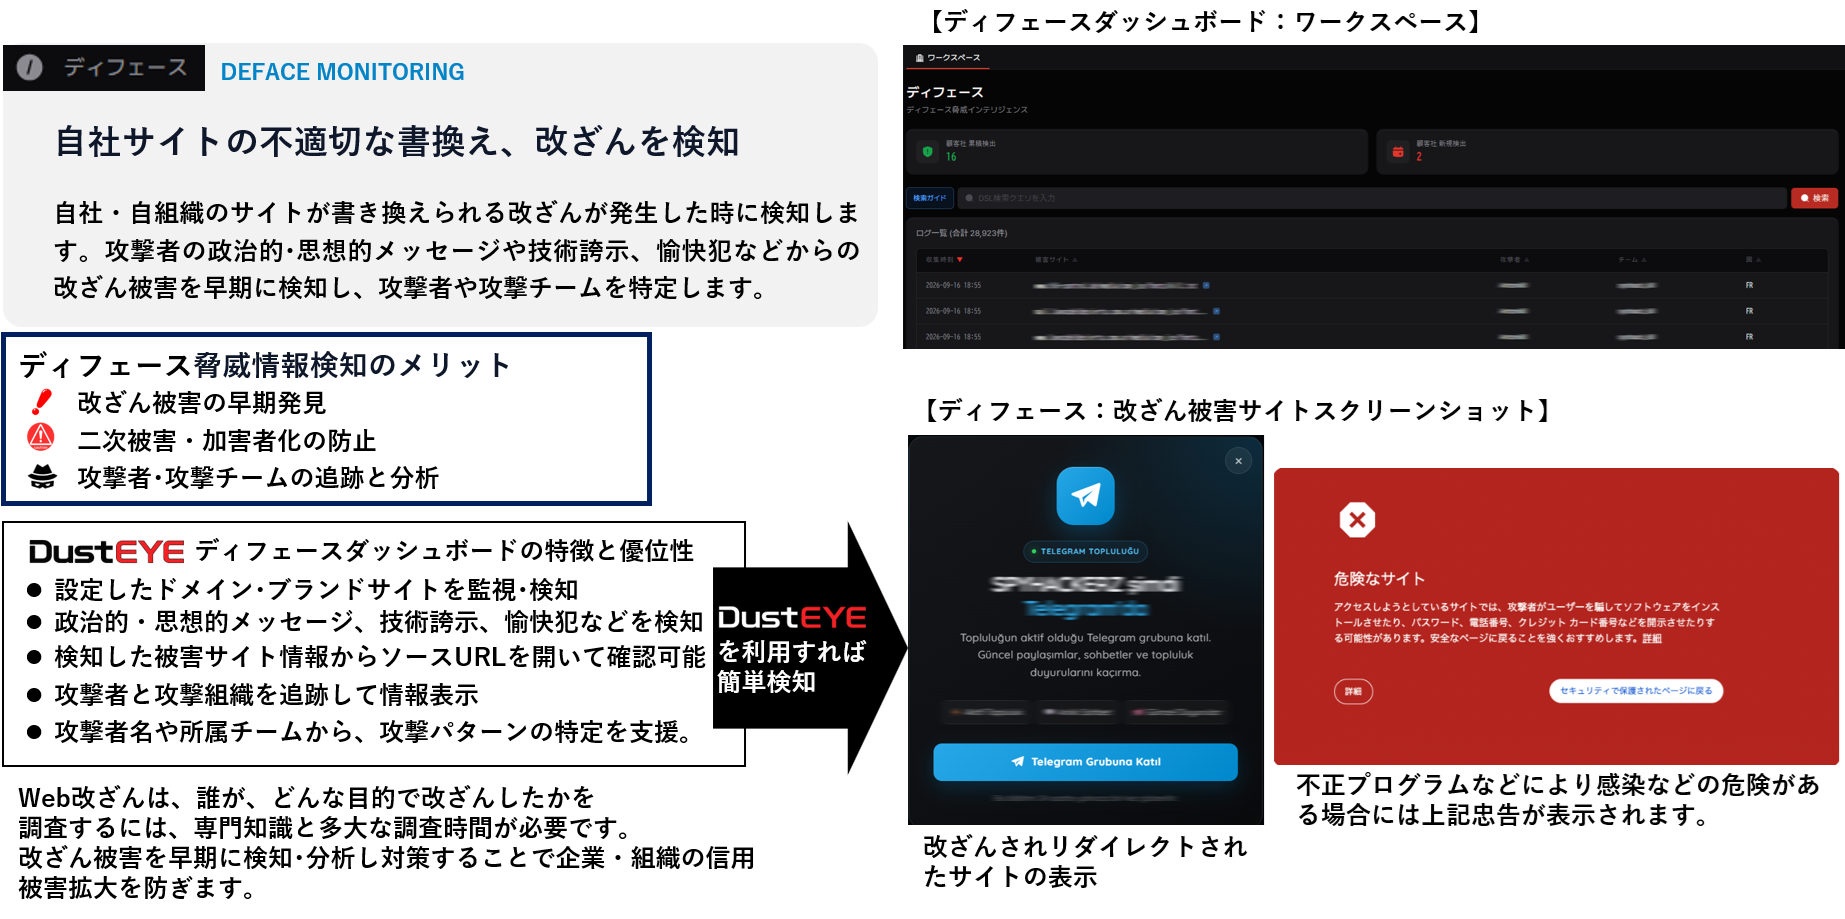
モジュール:ディフェース
導入の考え方
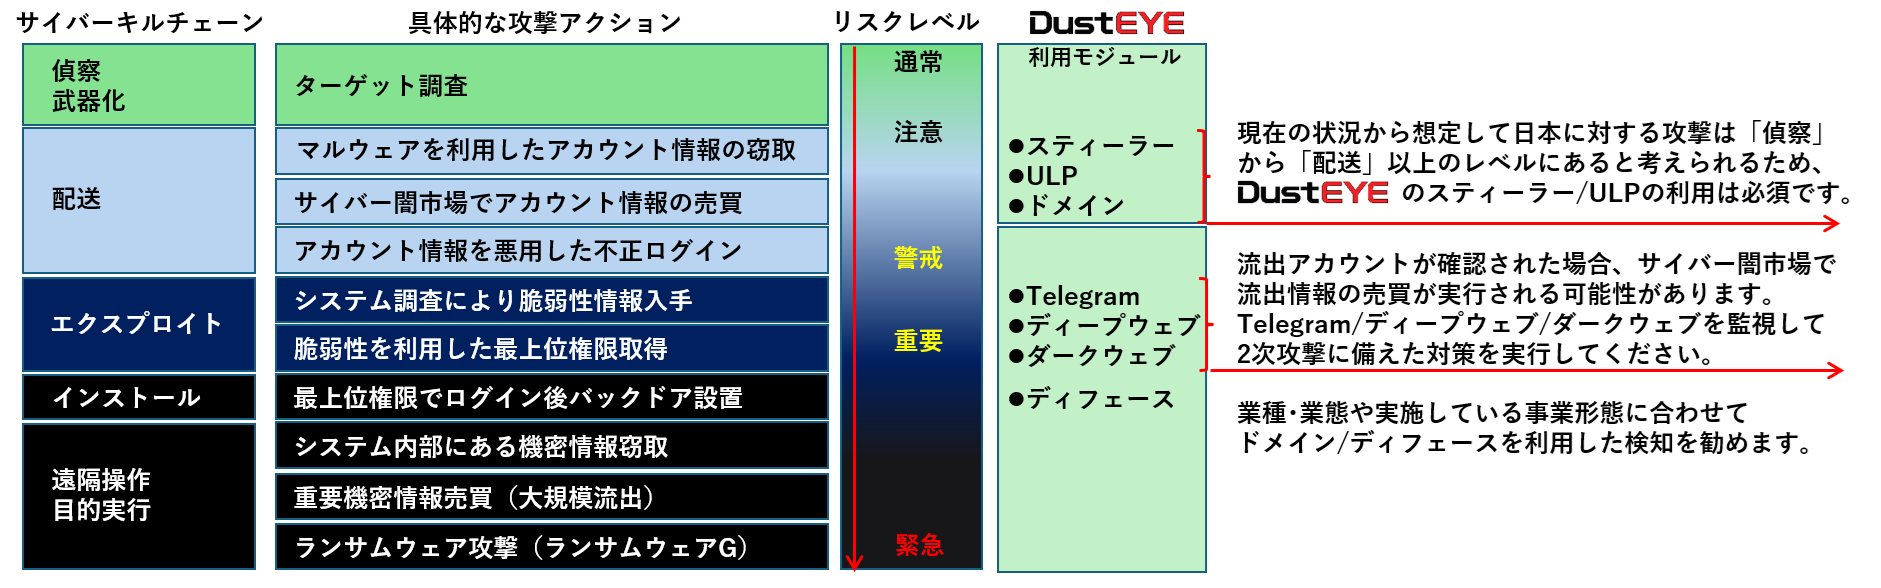
は企業・団体・組織の状況に合わせて導入できる次世代型CTIです。
利用時の効果
 検索が困難な闇市場から自動で自社の脅威情報を検出、即時確認ができるため調査の圧倒的な時間短縮が可能
 AIで分析されたインテリジェンス情報を、自社環境で確認し即時対策が可能
 実際にサイバー攻撃被害を受けた企業・団体の攻撃予兆、攻撃手法、流出情報を多数検知中
【有効利用が可能な業種・業態】
●政府機関 ●金融機関 ●情報通信 ●生活インフラ企業
●自治体 ●医療機関 ●製造業 ●その他一般企業
●警察関係 ●教育機関 ●ECサイト
実装イメージ
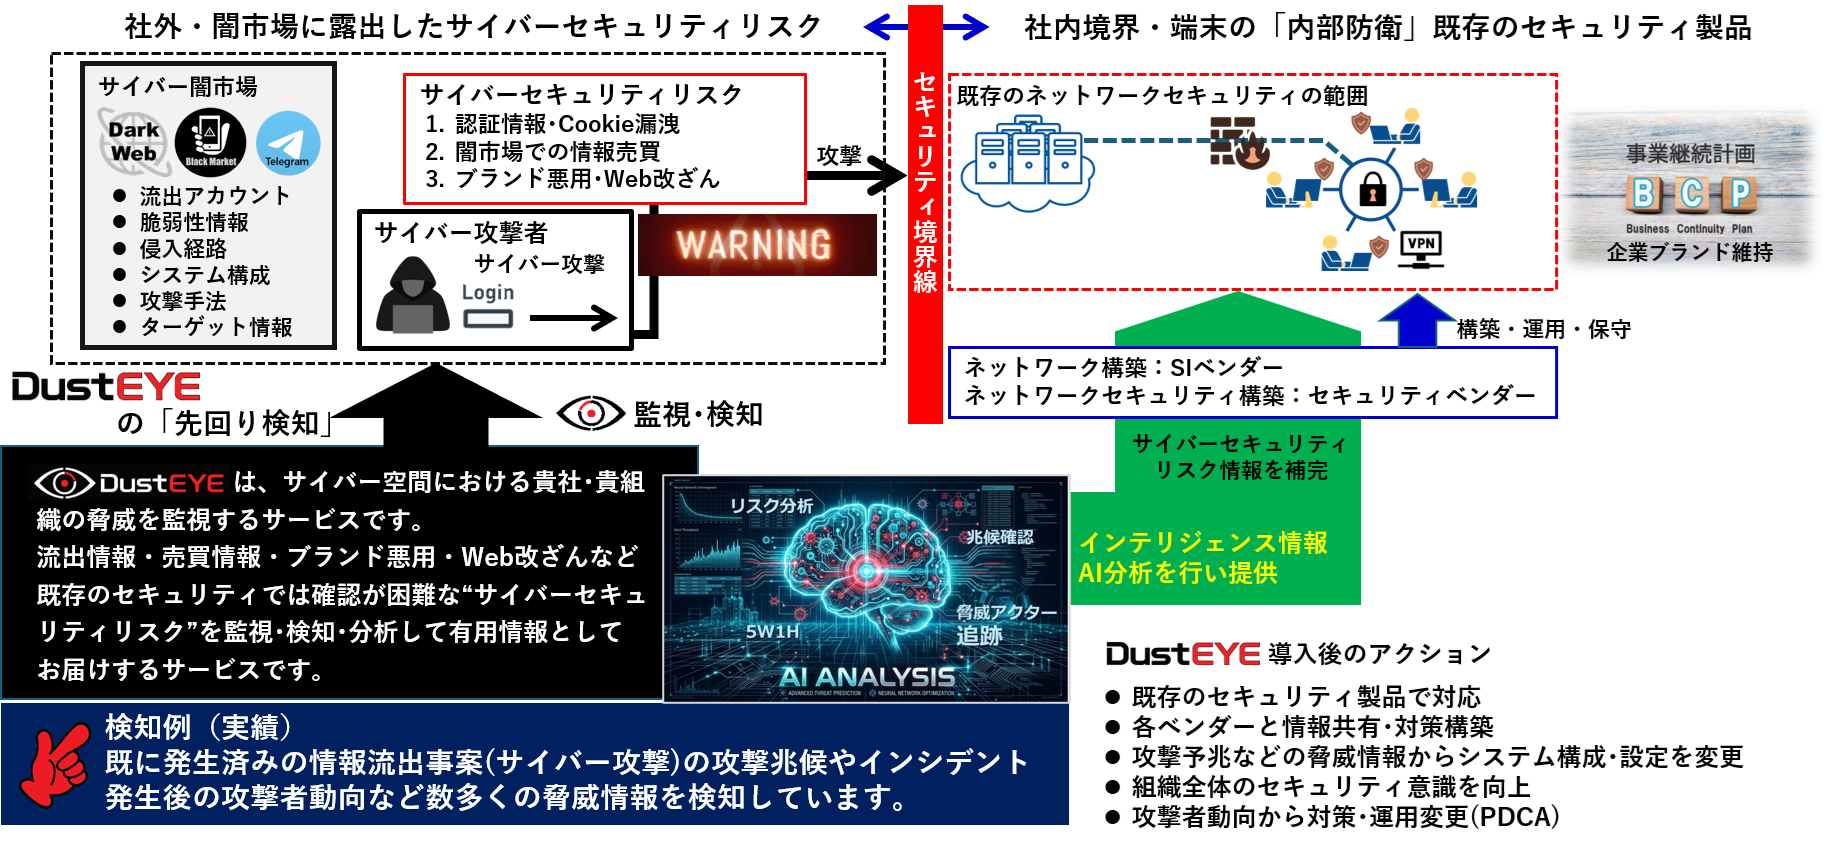
は企業・団体・組織の情報やシステムを外部からのサイバー攻撃から守るために、サイバー空間を監視します。
既存のセキュリティ製品と競合するのではなく、補完関係にあるサイバー脅威インテリジェンス(CTI)製品です。
既存のセキュリティソリューションでは困難な「サイバーセキュリティリスク」を検知して組織を守ります。
企業の重要資産を守り、企業ブランドを維持し、事業継続のためにも
の早期導入を強くお勧めします。